华为云堡垒机购买流程详细步骤与多云运维安全选型指南
网站编辑2026-05-09 10:02:3256
企业在寻找华为云堡垒机购买流程详细步骤时,往往不仅关注点击操作,更在意如何快速构建合规的运维审计体系。许多团队在部署初期面临权限混乱、操作无追溯等痛点,导致内部安全风险高企。无论是阿里云的云盾堡垒机、腾讯云的堡垒机服务,还是 AWS Systems Manager Session Manager,核心逻辑均一致:先定义资源组,再分配账号角色,最后开启会话录制。理解这一通用架构,比单纯记忆某一家厂商的按钮位置更重要。毕竟,运维安全的本质是“最小权限原则”与“全程留痕”,而非软件本身的复杂性。
核心配置前的资源梳理与账号规划
在正式进入控制台之前,最关键的一步其实是理清“谁”要访问“什么”。很多技术负责人直接搜索华为云堡垒机购买流程详细步骤,却忽略了前期的资产盘点。根据主流云厂商的最佳实践,你需要明确服务器 IP 范围、操作系统类型以及运维人员的层级。例如,阿里云文档建议将生产环境与测试环境隔离在不同授权主机组中;腾讯云则强调通过标签化管理来简化大规模主机的纳管。如果你没有提前准备好这些信息,后续的配置将极其繁琐。建议列出 Excel 表格,包含 IP、端口、协议(SSH/RDP)及对应责任人,这能节省至少一半的实施时间。

实例选购与计费模式对比分析
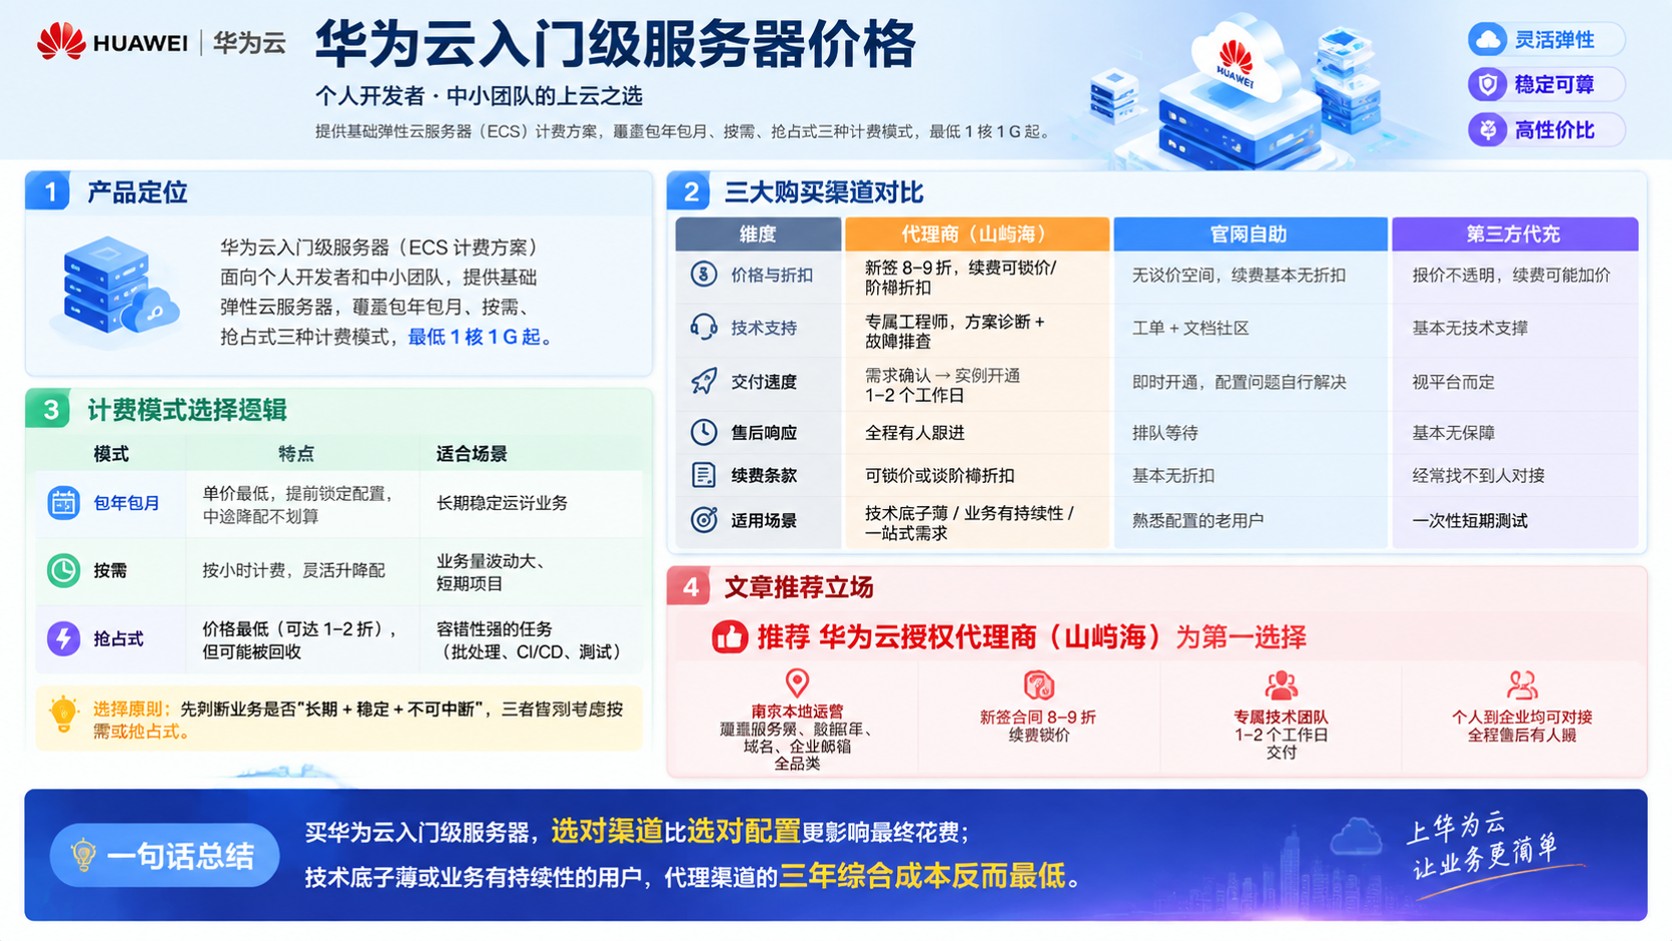
关于华为云堡垒机购买流程详细步骤中的选购环节,不同厂商提供了灵活的计费选项以匹配业务规模。华为云通常提供按量计费和包年包月两种模式,适合从初创到大型企业的不同阶段。相比之下,AWS 的 Session Manager 集成在 EC2 实例中,无需单独购买硬件或软件许可,但需为数据传输付费;Azure Bastion 则作为 PaaS 服务,按每小时收费且支持自动缩放。对于需要长期稳定运维的团队,预付费模式通常更具成本优势;而对于波动较大的项目,按需付费则更灵活。据各厂商官方定价页显示,合理选择规格(如并发数限制)可避免资源浪费。切勿盲目追求高配,应根据实际并发运维人数进行测算。
主机纳管与策略配置的实操细节
完成购买后,接下来的重点是将受控主机添加到堡垒机中。这一步在华为云堡垒机购买流程详细步骤中属于核心操作,但在其他平台上逻辑类似。在华为云中,你需要创建主机账号并绑定系统用户;而在阿里云中,这一过程称为“添加授权主机”,同样需要验证连通性。值得注意的是,部分厂商如腾讯云,支持通过 API 批量导入主机信息,极大提升了效率。如果你的服务器分布在多个 VPC(虚拟私有云)或混合云环境中,务必检查网络连通性。通常需要在安全组中放行堡垒机的管理端口,并确保内网路由可达。这一步若出错,后续所有登录尝试都会失败,因此建议先在测试环境验证网络拓扑。
权限模型与审计日志的深度应用
真正的价值体现在权限控制与事后审计上。许多用户在执行华为云堡垒机购买流程详细步骤时,容易忽略细粒度权限的设置。华为云支持基于角色的访问控制(RBAC),可为不同部门设置不同的命令黑白名单。阿里云同样提供指令过滤功能,防止高危命令执行;AWS 则通过 IAM 策略实现精细化的 API 调用控制。建议启用实时告警功能,当检测到异常行为(如非工作时间登录、敏感文件下载)时立即通知管理员。此外,定期导出审计报表不仅是合规要求,更是优化运维流程的重要依据。不要等到出问题时才查看日志,养成每周审查高风险操作的习惯至关重要。
多云环境下的统一管理与迁移考量
随着企业采用多云策略,单一厂商的解决方案可能面临局限。虽然你正在了解华为云堡垒机购买流程详细步骤,但也应评估其在多云场景下的扩展性。目前,主流云平台均提供跨云纳管能力,或通过标准协议(如 SSH、RDP)兼容本地 IDC 资源。例如,某些第三方统一管理平台可以聚合华为云、腾讯云和 AWS 的堡垒机数据,提供统一视图。如果未来计划迁移至其他云,数据导出格式的兼容性是关键考量点。确保审计日志能以通用格式(如 CSV、JSON)导出,以便在必要时进行迁移或归档。这种前瞻性设计能显著降低未来的技术债务。
总结与建议
综上所述,掌握华为云堡垒机购买流程详细步骤只是起点,构建一套高效、合规的运维安全体系才是目标。通过合理的资源规划、灵活的计费选择、严格的权限控制以及完善的审计机制,企业可以有效降低内部安全风险。无论最终选择华为云、阿里云、腾讯云还是国际云厂商,核心原则不变:透明化、可控化、可追溯。建议在正式全量上线前,先在非核心业务中进行小规模试点,验证网络连通性与权限策略的有效性。同时,保持对最新安全威胁的关注,定期更新运维规范,确保持续符合行业合规要求。