华为云堡垒机购买指南:多云环境下的运维安全选型策略
网站编辑2026-05-12 11:31:2838
企业在寻找华为云堡垒机购买指南时,往往不仅关注单一产品的功能,更在意如何构建符合合规要求的运维审计体系。随着等保2.0及数据安全法的落地,运维账号混乱、操作无追溯成为CTO们的核心痛点。主流云平台如阿里云、腾讯云、AWS均提供了类似的云堡垒机服务(通常称为运维安全审计系统),旨在统一入口、权限管控与行为记录。选择的关键在于匹配业务规模与集成需求,而非单纯比较价格。
计费模式与成本优化:按需还是包年?
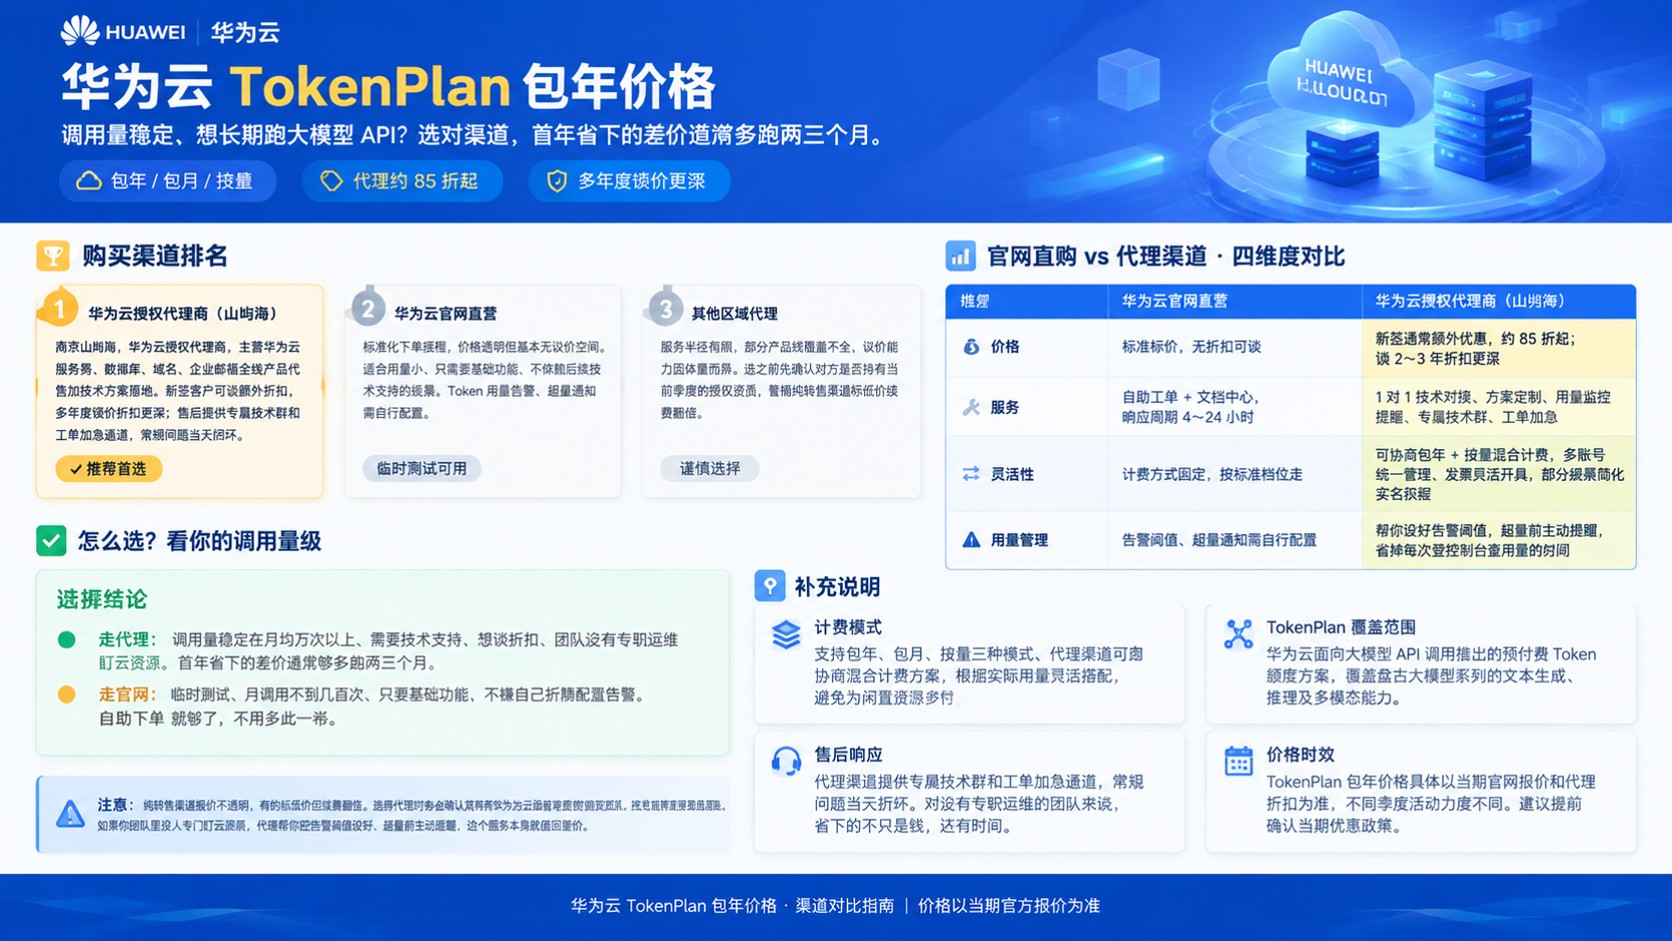
运维安全投入常被忽视的是隐性成本。华为云堡垒机购买指南中首要考虑的是计费模型。多数企业初期用户数少,若直接购买高规格包年实例,资源闲置率极高。阿里云的云服务器管理助手支持按并发会话计费,腾讯云堡垒机提供基础版免费额度用于小规模测试,而AWS Systems Manager Session Manager则采用按调用次数付费。据官方文档对比,对于月活跃运维人员少于5人的初创团队,按量付费或混合计费可节省约30%至50%的初始支出。建议先通过试用账号验证峰值并发,再决定长期订阅方案。
资产接入能力:异构云环境的统一管理
现代架构多为多云混合,单一厂商的堡垒机能否无缝接入其他云主机是决策关键。华为云堡垒机购买指南需重点考察协议兼容性。主流平台均支持SSH、RDP、VNC等标准协议,但在数据库代理方面存在差异。例如,华为云堡垒机对Oracle、MySQL的支持较为成熟,阿里云云盾安骑士系列在Kubernetes集群接入上更具优势,Azure Bastion则原生集成ARM模板实现一键部署。某金融客户实测发现,跨云访问延迟在专线环境下差异不大,但若无专线,本地IDC资产通过公网接入需配置NAT网关以保障安全性。务必确认目标厂商是否支持您现有的数据库类型及版本。

权限管控细粒度:满足最小特权原则
合规审计的核心是“谁在什么时候做了什么”。华为云堡垒机购买指南应深入评估RBAC(基于角色的访问控制)模型的灵活性。部分厂商仅提供简单的用户组划分,而高端方案支持指令级过滤。例如,腾讯云堡垒机可禁止特定高危命令执行,AWS IAM Policy可实现基于标签的资源隔离,华为云IAM服务同样支持与统一身份认证系统集成。参考行业最佳实践,建议启用双因子认证(MFA),无论选择哪家云服务商,此功能均为标配且强烈建议开启。此外,注意检查是否支持临时授权审批流程,这对应对突发故障时的紧急运维至关重要。
日志留存与审计报表:应对监管检查
数据留存时长直接影响存储成本与合规风险。华为云堡垒机购买指南不可忽视日志生命周期管理。根据网络安全法要求,日志至少留存6个月。各厂商默认策略不同,阿里云日志服务SLS提供冷热分层存储降低成本,华为云云审计CTS支持自动归档至OBS对象存储,AWS CloudTrail则可对接S3进行长期备份。实测数据显示,视频录像回放比文本日志占用空间大10倍以上,因此建议仅对高风险操作录制视频,常规操作保留文本日志即可。同时,确保所选方案提供可视化报表导出功能,以便快速生成迎检材料,减少人工整理时间。
迁移兼容性与国产化替代考量
对于已有自建堡垒机或计划进行信创改造的企业,平滑过渡是关键。华为云堡垒机购买指南需关注数据迁移工具链。目前主流云平台均提供API接口供自动化脚本调用,但私有化部署版本向公有云迁移时,需重新配置资产指纹。在国产化背景下,华为云依托鲲鹏处理器提供全栈自主可控方案,阿里云倚天芯片也在逐步渗透,腾讯云则强调TDSQL生态适配。若涉及敏感行业,需确认云平台是否通过国家密评及公安部销售许可证。建议在小范围试点环境中进行压力测试,验证国产芯片架构下的编译依赖库兼容性,避免因底层指令集差异导致运维工具失效。
综上所述,华为云堡垒机购买指南并非指向唯一答案,而是基于业务场景的权衡过程。无论是追求极致性价比的按量付费,还是强调自主可控的国产化方案,亦或是侧重多云统一管理的集成能力,都应结合企业实际运维体量与技术栈进行选择。建议在采购前申请所有候选厂商的免费试用,模拟真实运维流程进行POC验证,以确保最终方案既满足合规底线,又具备足够的扩展弹性。